AI正在將網絡安全從「可選投入」推向「剛性支出」。隨着AI降低攻擊門檻、壓縮漏洞利用時間,企業面臨的安全風險持續上升,網絡安全的重要性也從傳統IT預算中的一項開支,逐步轉向AI基礎設施不可或缺的一部分。
據摩根大通最新報告,第二季度財報季進一步強化了分析師對安全軟件板塊的信心。分析師Brian Essex估計,AI驅動的增量安全支出對應的三年總市場規模(TAM)可能超過4300億美元。與雲計算、移動互聯網等技術周期相比,摩根大通認為,此輪安全需求的採用速度可能更快,因為企業面對的並非單純的效率提升,而是不斷上升的安全風險。
這一變化已經開始反映在企業採購和安全廠商的經營數據中。多家廠商披露,AI安全產品的ARR、預訂額以及相關訂單快速增長,同時客戶採購模式也從單點產品轉向平台化方案,顯示企業正在將AI安全納入更長期的IT基礎設施規劃。
摩根大通預計,當前大量AI安全項目仍處於銷售周期早期,今年的基本面影響可能相對有限,但隨着訂單逐步轉化,相關需求有望從今年第四季度開始加速體現,並在2027年進一步釋放。
AI降低攻擊門檻,企業安全防線面臨新壓力
AI帶來的最大變化之一,是大幅壓縮漏洞從公開披露到被利用之間的時間窗口。摩根大通數據顯示,漏洞平均利用時間已從2018年的63天縮短至2023年的5天,並在2025年進一步降至負7天,意味着攻擊者可能在補丁發布之前就完成漏洞武器化。已知被利用漏洞中,約29%在公開披露當天或之前就已經遭到武器化。
生成式AI進一步提高了攻擊自動化程度。報告援引Anthropic相關案例稱,其模型已經能夠自主尋找零日漏洞、開發可用漏洞利用程序,並完成完整的網絡滲透測試。Anthropic進攻性網絡安全負責人還預計,其他競爭模型達到類似能力可能只需要數月時間。
與此同時,開源模型的發展也在降低這一能力的獲取門檻。AI模型逐漸具備執行代碼、發現漏洞和自動完成攻擊鏈條的能力後,網絡攻擊不再完全依賴少數高水平攻擊者,企業需要面對的潛在攻擊主體正在增加。
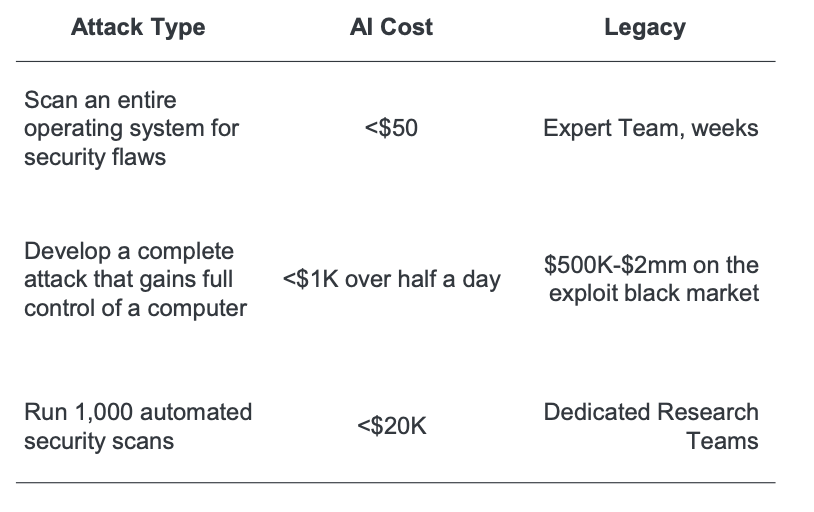
攻擊成本的下降進一步放大了這一變化。報告援引的數據稱,掃描整個操作系統安全漏洞的成本已降至50美元以下,開發完整遠程控制攻擊工具的成本不足1000美元,而傳統黑市價格約為50萬至200萬美元。攻擊能力的成本曲線發生變化,也意味着企業防禦端必須投入更多資源進行自動化檢測和實時響應。
財報驗證需求增長,企業採購加速向平台化轉變
第二季度財報為AI安全需求提供了更直接的驗證。報告指出,多家安全軟件廠商的AI相關產品在推出後迅速形成收入。
與此同時,企業採購方式也在發生變化。隨着安全工具數量增加,客戶越來越傾向於減少供應商數量,將身份、網絡、終端、數據和AI安全能力整合進統一平台。平台化模式和彈性承諾定價因此加速普及,客戶可以在既有合同框架內,將預算轉向新的AI安全產品,而無需重新啓動完整採購流程。
這種模式不僅有助於擴大合同規模,也可能提高客戶留存率。不過,摩根大通提醒,部分廠商的彈性合同存在收入確認滯後,因此在判斷實際業務動能時,ARR和預訂額等指標可能比當期收入更具參考價值。
AI基礎設施的擴張則進一步創造了新的安全需求。隨着主權AI、新興雲服務商和前沿AI實驗室擴大算力部署,防火牆、SASE、數據安全以及氣隙部署等需求同步增長。部分企業還開始要求AI數據和模型運行在自身控制範圍內,使網絡安全與數據治理逐漸成為AI基礎設施建設不可分割的一部分。
2027年或成AI安全支出加速兌現的關鍵年份
報告認為,AI安全支出的真正增長可能尚未完全體現在今年的業績中。由於企業採購通常存在較長銷售周期,大量AI相關項目目前仍處於評估、試用和部署階段,因此管理層對短期業績影響保持謹慎具有合理性。
隨着這些項目進入訂單轉化階段,摩根大通預計,AI安全需求對行業基本面的貢獻可能從今年第四季度開始逐步顯現,並在2027年明顯加速。換言之,當前市場看到的訂單和產品增長,更可能是下一階段收入和盈利增長的前置指標。
從細分領域來看,受益範圍也並非集中在單一產品,而是覆蓋實時檢測與響應、非人類身份治理、供應鏈安全、數據安全和暴露管理等多個環節。AI既增加了新的攻擊入口,也創造了新的身份、數據和軟件供應鏈風險,因此企業需要同步補齊多個安全環節。
摩根大通據此判斷,本輪AI安全投資更接近一輪持續性的結構性支出周期,而非短期產品主題。隨着AI從實驗和試點進一步進入企業生產環境,安全預算的重要性有望繼續提升。