智東西
編譯 | 楊京麗
編輯 | 李水青
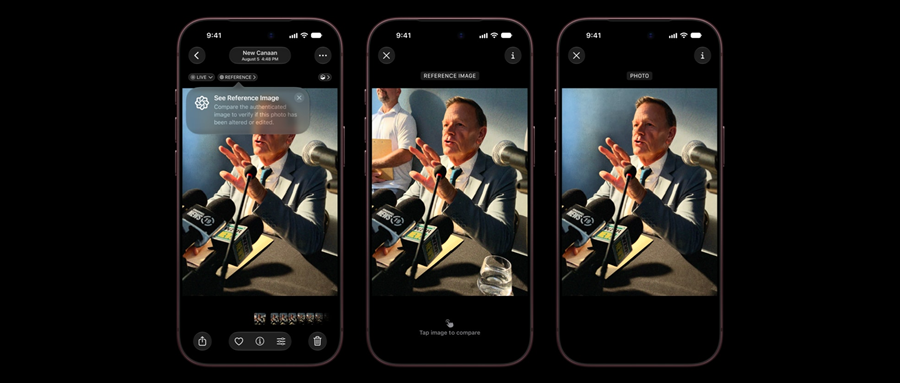
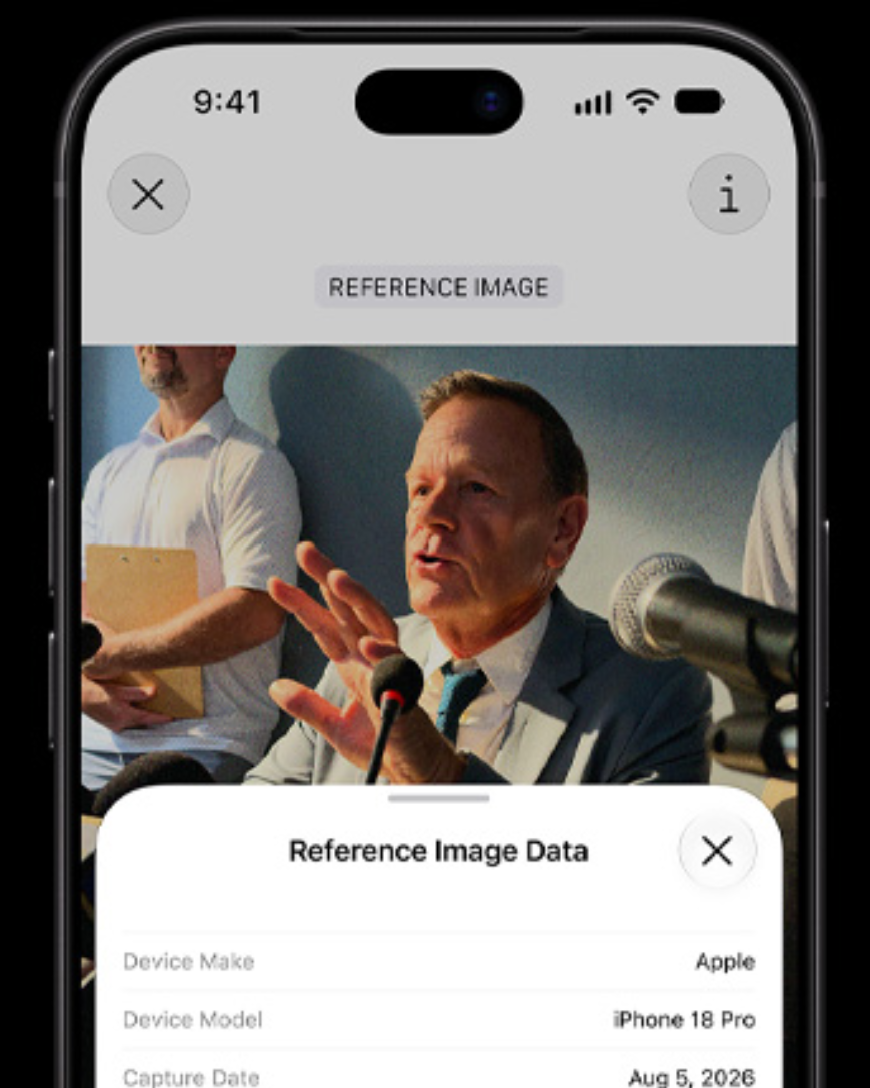
智東西9月18日消息,9月10日,在蘋果秋季新品發布會上,蘋果公司隨iPhone 18 Pro系列和iPhone Duo摺疊屏,一同推出照片真實性認證功能Apple Reference Image(蘋果參考圖像)。
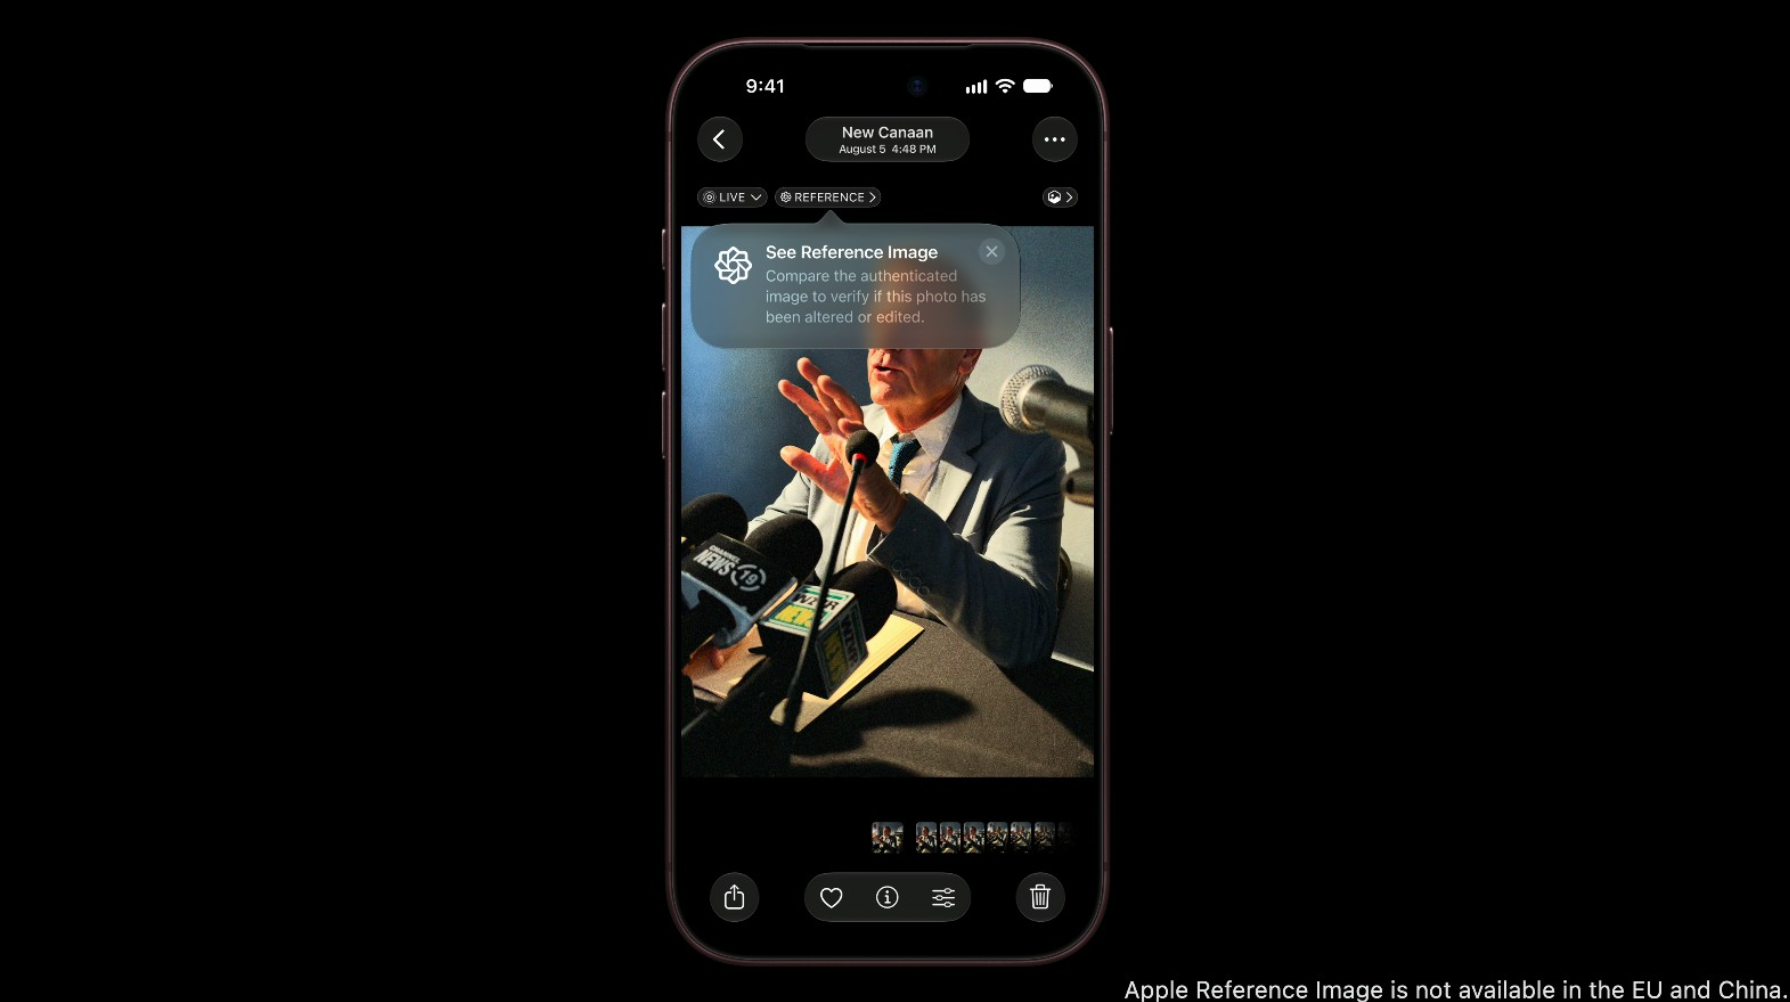
該功能可以記錄照片的原始信息,判斷照片是否由特定iPhone傳感器,在某一時間範圍內拍攝,以及從原始像素到最終成像的處理過程是否遭到篡改。在AI圖像越來越普遍的當下,這項技術對照片防僞和溯源給行業提供了一個參考。
需要注意的是,參考圖像目前僅支持iPhone 18 Pro和iPhone 18 Pro Max的主攝,iPhone Duo等設備不能使用。該功能已在海外多數市場上線,但國行版本現階段無法開啓Reference模式,歐盟地區也不支持拍攝參考圖像,但可以在搭載iOS 27、iPadOS 27或macOS 27的設備上處理和查看參考圖像。
9月15日,蘋果公布了參考圖像相關技術博客,深度拆解其工作原理,披露其如何從相機傳感器、拍攝時間和成像流程等環節,為照片建立可驗證的來源憑證。
用戶主動開啓Reference模式後,相機傳感器會對原始像素和相關元數據進行簽名,並結合安全時間戳生成一份「安全數字底片」。當用戶需要生成參考圖像時,Private Cloud Compute(PCC,私有云計算)會驗證設備身份和簽名,完成圖像處理,再為最終生成的JPEG提供可驗證憑證。
為防止設備或傳感器遭到入侵,蘋果還加入了硬件身份綁定、圖像置信度檢測、後量子簽名和撤銷機制。同時,這套方案不要求攝影師公開身份,也儘量避免外界通過認證信息追蹤照片來自哪一名用戶或同一台設備。
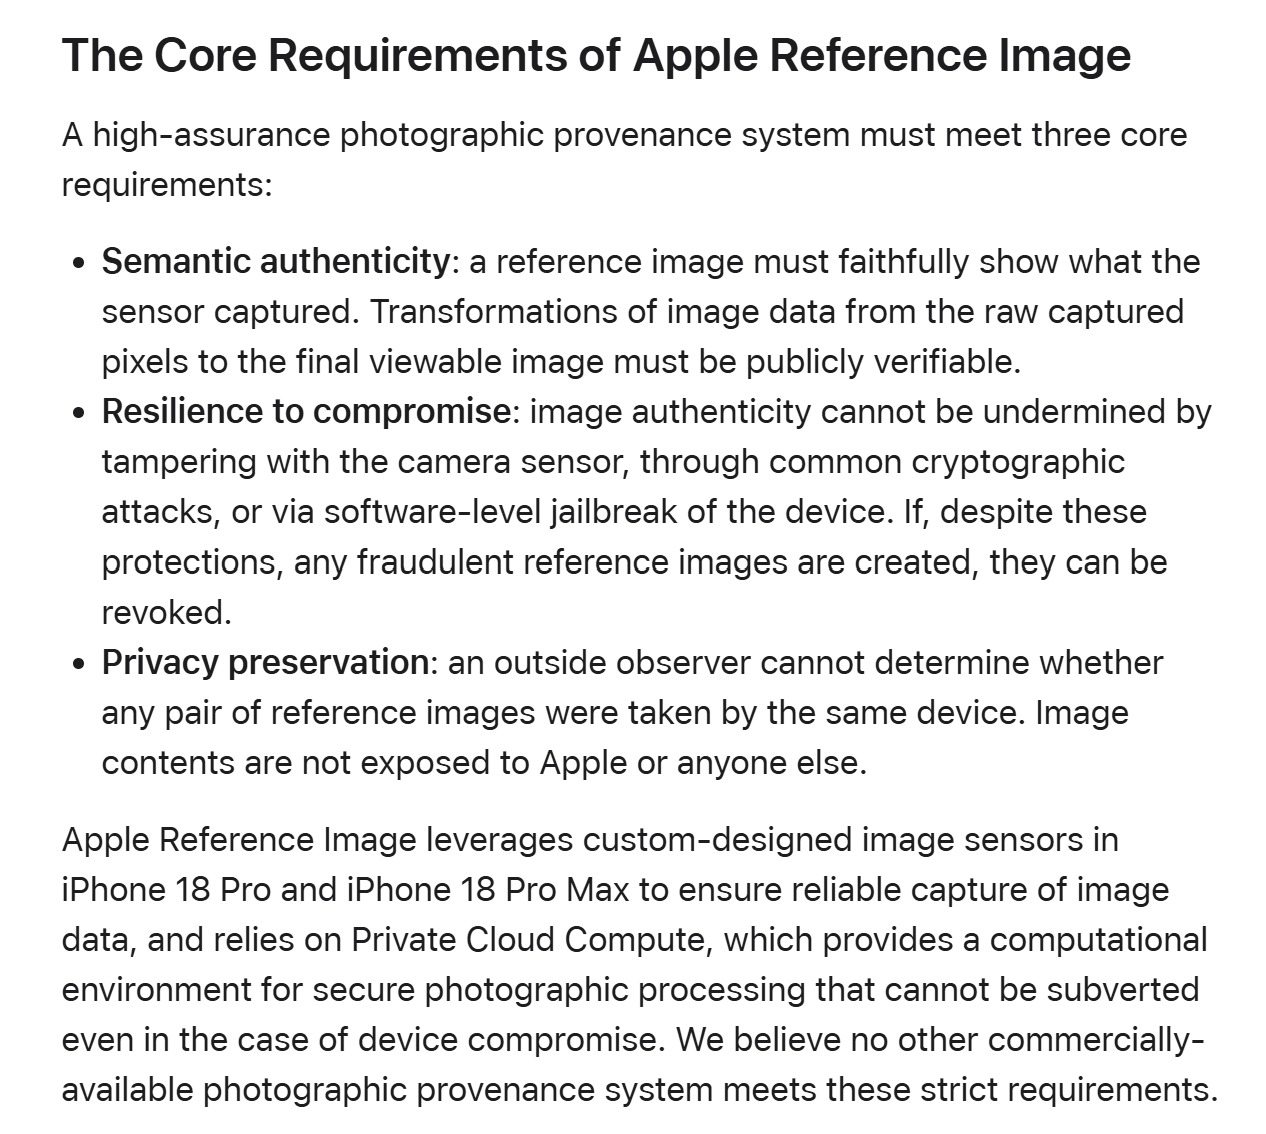
圍繞如何證明照片「從何而來」,蘋果為Apple Reference Image設定了照片來源可信、抗入侵能力和隱私保護三項核心要求。
一、從拍攝到成片:全流程驗證照片是否被篡改
蘋果認為,對於攝影真實性系統而言,最重要的目標是讓用戶相信:經過認證的圖像所呈現的內容與相機實際拍攝的場景相對應。證明圖像真實性的難點在於,如何保護現代計算攝影中複雜的處理步驟。
如果只對原始傳感器數據簽名,無法證明後續處理沒有改變圖像;如果等處理完成後再簽名,攻擊者可能在傳感器與設備之間注入僞造像素,或入侵操作系統後修改照片。因此,蘋果把Apple Reference Image流程拆成兩個階段:先創建安全數字底片,再將底片沖洗為參考圖像。
創建安全數字底片,相機傳感器需要以安全啓動方式進入專門的參考拍攝模式,該模式要求傳感器在採集完成後,立即對像素數據進行密碼學簽名,並阻止傳感器固件修改數據。傳感器生成的元數據也會在拍攝時一起簽名。
對於少數來自相機傳感器之外的元數據,如數碼變焦邊界、焦距等信息,則由Secure Enclave Processor(SEP,安全隔區處理器)簽名,無法修改像素本身。
確認照片的拍攝時間,通常是證明其真實性的重要環節。Apple Reference Image會從蘋果的密碼學時間戳服務獲取拍攝時間的下限和上限,並保證照片是在這兩個時間點之間拍攝的。設備平均每15分鐘從蘋果時間戳服務獲取一次Token,拍攝前最近一次獲取的時間點構成時間下限。兩個時間戳都會與傳感器數據一起嵌入並簽名。
這樣形成的安全數字底片包含像素、傳感器元數據和安全時間範圍,並受到設備軟件入侵保護。
當用戶選擇創建參考圖像時,設備會將數字底片上傳到PCC。PCC會驗證傳感器簽名、SEP簽名、設備清單和證書鏈,確認傳感器與SEP屬於同一台設備;隨後執行去馬賽克、色調映射和壓縮等處理。
PCC的生產版本會記錄在只能追加且具有防篡改保護的透明日誌中,相關二進制文件可以公開檢查。設備只會向能夠證明自己運行了日誌中指定版本的節點發送數據。由此,蘋果試圖同時保證數字底片受到硬件保護,圖像處理算法也具備可驗證的透明性。
二、抗入侵能力:設備身份綁定、後量子簽名與撤銷機制
這套系統不僅要抵禦操作系統入侵和傳感器數據注入,還要防範拆除傳感器等硬件攻擊。
在設備製造階段,圖像傳感器在工廠中首次完成初始化時,它會創建一個密碼學簽名身份,只向工廠提供公鑰;SEP也會生成經過獨立認證的簽名身份,兩者會被綁定到設備清單中,可用於驗證傳感器和SEP是否來自同一台設備。
拍攝時,設備會把這些平台信息加入所生成的數字底片中。當參考圖像隨後在PCC中被沖洗時,PCC可以驗證照片是否來自有效的傳感器與設備配對。
蘋果還考慮了密碼學長期安全問題。參考圖像屬於公開發布的資產,僅能抵禦傳統攻擊的簽名並不足夠。因此,參考圖像的最終簽名,是一種結合RSA-3072與ML-DSA-87的複合後量子簽名。蘋果稱,據其所知,Apple Reference Image是唯一提供量子安全防禦的圖像來源驗證系統。
由於任何安全系統都可能出現未知問題,蘋果還創建了撤銷系統,它既可以撤銷單張照片,也可以撤銷某個特定傳感器拍攝的全部照片。在沖洗安全數字底片的過程中,PCC會計算置信度分數,判斷圖像是否具有蘋果傳感器原始輸出應有的物理特徵。
在完成簽名之前,PCC會把照片GUID、傳感器ID和置信度分數發送給配套服務。該服務會記錄這些信息,並更新與該傳感器相關的累計分數。如果某個傳感器的分數過低並被撤銷,PCC將不再為該傳感器生成的圖像簽名。
三、隱私保護:證明照片來源,不公開拍攝者身份
一些業界方案要求攝影師或機構使用自己的憑證為照片背書。蘋果認為,這會讓部分攝影師陷入困難境地,證明照片真實性不應以放棄匿名為代價。
Apple Reference Image不要求攝影師使用公開身份憑證,也避免讓外部觀察者通過不同照片的憑證,判斷它們是否來自同一傳感器。參考圖像在經過PCC驗證後,由蘋果簽名服務完成最終簽名。
蘋果稱,PCC的架構確保,包括蘋果在內的任何人都無法訪問正在處理的圖像數據。撤銷服務只保存照片GUID與傳感器之間的私密關聯,不接觸圖像內容,也不公開這些記錄。最終撤銷檢查在設備端通過本地列表完成,設備無需向外部服務透露自己正在查看哪張照片。
時間戳請求通過Oblivious HTTP發送,時間戳服務無法獲知請求設備的IP地址。撤銷和簽名服務則由PCC內部調用,只獲得運行所需的最少信息。
四、技術流程:傳感器簽名疊加參考圖像驗證
在設備製造階段,圖像傳感器生成ECDSA P-256密鑰對,私鑰保留在傳感器內,工廠只獲取公鑰,並將其證書記錄到設備硬件清單中。SEP也會生成一套經過獨立認證的簽名密鑰。隨後,蘋果對記錄兩套密鑰的設備清單進行簽名,將傳感器和SEP的身份綁定到同一台iPhone。
用戶進入Reference模式後,設備將最近的安全時間戳、設備清單和安全啓動清單計算成SHA-256摘要,並嵌入畫面元數據。傳感器對數字化畫面和摘要簽名,SEP再對傳感器簽名及操作系統元數據進行簽名。相關像素、簽名、時間戳、元數據和設備清單,以DNG格式保存為安全數字底片,並與普通處理照片關聯。
沖洗時,PCC驗證所有簽名和證書鏈,確認設備身份與時間戳有效,再計算圖像置信度分數,完成圖像處理並生成JPEG。JPEG被哈希後,哈希值一方面用於最終簽名,另一方面用於生成照片GUID。配套服務確認傳感器沒有被撤銷後,簽名服務使用混合MLDSA87-RSA-3072-PSS-SHA512方案完成簽名,並將簽名嵌入JPEG。
安全數字底片成功沖洗後會移入「最近刪除」文件夾。用戶可以恢復並保存,否則系統會在30天后自動清除。每次顯示參考圖像時,客戶端都會驗證JPEG簽名,並確認照片GUID不在當前撤銷列表中。
結語:圖像辨僞開始向拍攝源頭延伸
Apple Reference Image把照片的來源證明延伸到傳感器、拍攝時間和成像過程,為後續覈驗保留一份受保護的參考圖像。
不過,一套拍攝端的技術機制並不能獨立解決所有圖像辨僞問題。其實際價值還取決於認證信息能否在編輯、上傳和轉發過程中得到保留,以及社交平台、媒體機構和查看工具能否廣泛支持驗證。
來源:Apple Security Research